Contexte & enjeu
Préserver la confidentialité, l'autorité, la traçabilité et le contrôle humain lorsque des modèles et agents interagissent avec des données, outils et systèmes d'entreprise.
Rôle / contribution
Conception de l'architecture de sécurité, formalisation des principes de contrôle et articulation avec la gouvernance SSI.
Décisions structurantes
- Séparer le contexte, la connaissance, l'autorité et la capacité d'action.
- Conserver des points de contrôle externes au modèle et une approbation humaine pour les actions sensibles.
- Traiter l'identité, les outils, la mémoire, les secrets et la journalisation comme des surfaces de sécurité distinctes.
Livrables publics
- Architecture de sécurité publique/sanitised
- Catalogue de contrôles et critères de validation
- Cadre de supervision et de preuve
- Dossier R&D avec éléments sensibles non publiés
Règle de confidentialité publique.
Cette page publique omet volontairement les données client sensibles, détails d'architecture exploitables, configurations internes et mécanismes propriétaires ou à visée brevet.
Cette page publique omet volontairement les données client sensibles, détails d'architecture exploitables, configurations internes et mécanismes propriétaires ou à visée brevet.
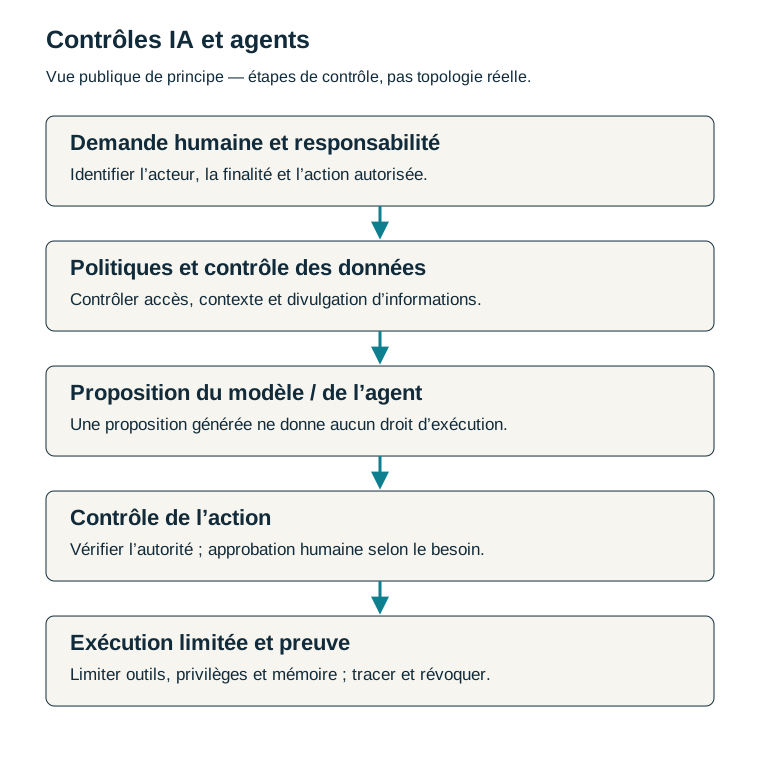
Demande humaine et responsabilité → Politiques et contrôle des données → Proposition du modèle / de l’agent → Contrôle de l’action → Exécution limitée et preuve